Hur man kontrollerar FSMO-rollinnehavare i Active Directory
Bläddra bland inläggsämnen
strömma dator till eldstad
- Introduktion
- Steg för att kontrollera FSMO-roller i Server 2016
- Kontrollera FSMO-roller i Server 2016: Kontrollera RID-, PDC- och Infrastructure Master-rollinnehavare
- Kontrollera FSMO-roller i Server 2016: Kontrollera huvudrollinnehavare för domännamngivning
- Kontrollera FSMO-roller i Server 2016: Kontrollera Schema Master-rollinnehavare
- Kontrollera FSMO-rollinnehavare med NTDSUtil Command
- Slutsats
Introduktion
Den här guiden illustrerar hur du kontrollerar FSMO-roller i Server 2016.
Det finns 5 FSMO-roller i Active Directory:
- RID Master
- PDC Emulator Master
- Infrastrukturmästare
- Domännamnmästare
- Schema Master
Steg för att kontrollera FSMO-roller i Server 2016
Stegen för att kontrollera vilken domänkontrollant som har en av ovanstående FSMO-roller beskrivs nedan:
Kontrollera FSMO-roller i Server 2016: Kontrollera RID-, PDC- och Infrastructure Master-rollinnehavare

Här är stegen för att kontrollera domänkontrollanten som innehar RID-, PDC- och Infrastructure Master-roller:
- Logga in på en domänkontrollant och öppna Server Manager.
- Från Server Manager, klicka Verktyg . Välj sedan Active Directory-användare och datorer .

- När Active Directory-användare och datorer öppnas högerklickar du på ditt AD-domännamn. Klicka sedan Operations Masters …

- Från Server Manager, klicka Verktyg . Välj sedan Active Directory-domäner och -förtroende .
- När AD-domäner och förtroende öppnas, högerklicka Active Directory-domäner och -förtroende för din domän. Klicka sedan Driftmästare …
- DC som innehar denna roll visas
- Skriv kommandot nedan från en kommandotolk. Tryck sedan på enter
- För att öppna en MMC, skriv Windows-logotyp + R nycklar tillsammans. Detta öppnar kommandot Kör.
- Vid Kör kommandotyp MMC . Klicka sedan på OK.
- På MMC, klicka Fil och klicka Lägg till/ta bort Snap-in …
- Lokalisera och markera Active Directory-schema . Klicka sedan Lägg till . Klicka slutligen på OK (se den andra bilden nedan).
- Under Konsolrot , Klicka på Active Directory-schema []. Högerklicka sedan på den och välj Driftmästare. ..
- Det finns DC som innehar Schema Master FSMO-rollen!
- Logga in på en DC i din domän. Öppna sedan Kommandotolken.
- Vid kommandotolken skriver du följande kommandon i ordning. Tryck på enter för att utföra varje kommando.
Kontrollera FSMO-roller i Server 2016: Kontrollera huvudrollinnehavare för domännamngivning

Så här kontrollerar du domänkontrollanten som har rollen Domain Naming Master FSMO:


Kontrollera FSMO-roller i Server 2016: Kontrollera Schema Master-rollinnehavare

Att kontrollera DC som innehar Schema Master-rollen är inte lika enkelt. Här är stegen (Utför uppgifterna från en DC):
Kommandot registrerar AD Schema snap-in. I nästa steg kommer du att öppna AD-schemat i en MMC och sedan se DC som innehar rollen Schema master.


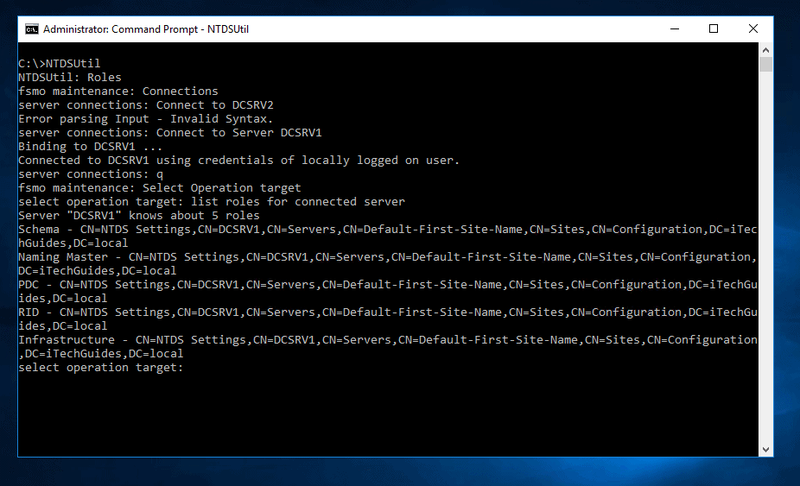
Kontrollera FSMO-rollinnehavare med NTDSUtil Command

Du kan också kontrollera de DC:er som har FSMO-roller med NTDSUtils kommandoradsverktyg.
Här är stegen:
Ersätt med namnet på den domänkontrollant som du vill lista dess FSMO-roller.
|_+_| |_+_| |_+_|Det sista kommandot kommer att lista alla roller som innehas av servern du anslutit till med kommandot Anslut till server.
Slutsats
Oavsett varför du vill avgöra vilken domänkontrollant som har FSMO-rollerna i ditt nätverk, kommer den här guiden att hjälpa dig att få informationen.
Har du en fråga eller kommentar? Använd formuläret Lämna ett svar som finns i slutet av denna sida.
För fler Windows Server-guider, besök vår Windows Server-instruktionssida.